

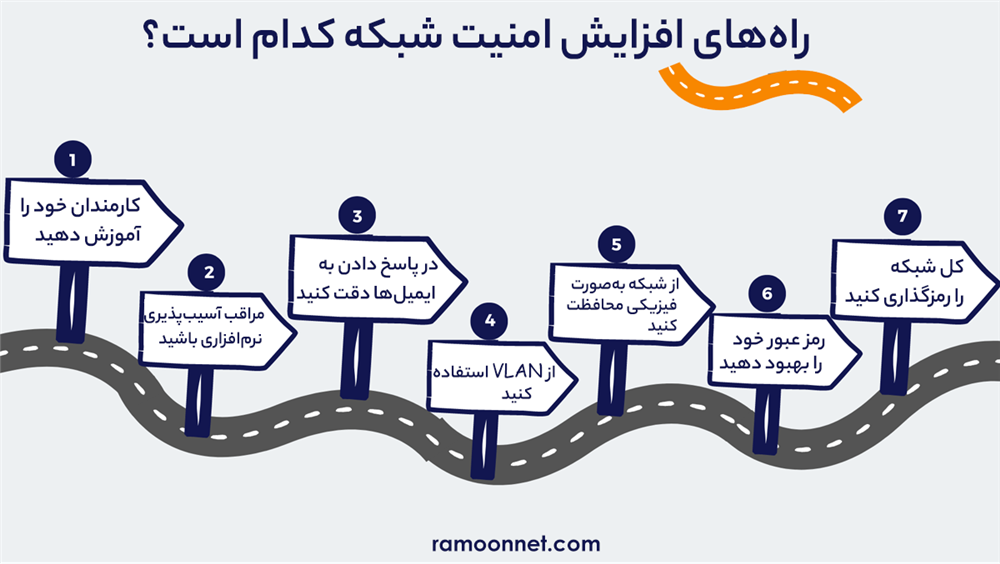
امنیت شبکه داخلی یک فرایند پویا، چندلایه و دائمی است. شرکتها باید با نگاهی جامع و هوشمندانه، امنیت را به عنوان یکی از ارکان اصلی فعالیت خود در نظر بگیرند. برای افزایش امنیت شبکه در شرکتهای مختلف، میتوان از روشهای گوناگونی بهرهمند شد. به همین دلیل ما در این مطلب به 10 نکته مهم برای افزایش امنیت شبکه داخلی شرکتها میپردازیم تا اجرای گام به گام این 10 نکته بتواند تا حد زیادی خطر نفوذ، سرقت اطلاعات و خسارتهای مالی و اعتباری را کاهش دهد.
اگر به دنبال پیادهسازی اصولی و مداوم امنیت شبکه هستید، حتماً صفحه پشتیبانی شبکه ما را ببینید.
1. استفاده از فایروال حرفهای و لایهای
فایروال اولین سد دفاعی در برابر تهدیدات بیرونی است، اما صرفا نصب یک فایروال کافی نیست؛ بلکه استفاده از فایروال چندلایه (Layered Firewall) یا فایروال نسل جدید (NGFW) توصیه میشود. این نوع فایروال علاوه بر کنترل ترافیک ورودی و خروجی، توانایی بررسی عمیق بستههای داده، تشخیص تهدیدات مخفی شده و جلوگیری از دسترسیهای غیرمجاز را دارند.
ترکیب فایروال نرمافزاری در سطح دستگاههای کلاینت و فایروال سختافزاری در سطح روتر یا گیتوی امنیت شبکه را به صورت چشمگیری افزایش میدهد.
2. بروزرسانی مستمر سیستمها، نرمافزارها و تجهیزات
بسیاری از نفوذها و سواستفادهها به دلیل آسیبپذیریهای شناخته شده در نرمافزارها یا سیستمعاملها اتفاق میافتند. شرکتهایی که در بهروزرسانیها تاخیر دارند، عملا در را به روی هکرها باز میگذارند. از جمله اقدامات پیشنهادی در این زمینه، میتوان به موارد زیر اشاره کرد:
-
فعالسازی بهروزرسانی خودکار در تمامی سیستمها
-
استفاده از سیستم مدیریت وصلهها (Patch Management System)
-
نگهداری Firmware تجهیزات شبکه در آخرین نسخه
3. تعریف دقیق سطح دسترسی کاربران (Access Control)
شبکهای ایمن است که هر کاربر تنها به منابعی دسترسی داشته باشد که برای انجام وظیفهاش ضروری است. اصل کمترین سطح دسترسی (Least Privilege Principle) باید در تمام سطوح سازمان رعایت شود. به عنوان مثال، کارمند بخش مالی نباید به سرورهای توسعه نرمافزار یا فایلهای پروژههای دیگر دسترسی داشته باشد. از جمله راهکارهای پیشنهادی در این زمینه، میتوان به موارد زیر اشاره کرد:
-
ایجاد حسابهای کاربری تفکیک شده
-
استفاده از سیستمهای کنترل دسترسی مانند ACL ،RBAC یا LDAP
-
بررسی و بازنگری دورهای دسترسی کاربران
4. رمزنگاری (Encryption) اطلاعات حیاتی
استفاده از الگوریتمهای رمزنگاری استاندارد مانند AES-250 برای ذخیرهسازی و انتقال اطلاعات محرمانه امری ضروری است. حتی اگر مهاجمی موفق به دسترسی به دادهها شود، رمزنگاری میتواند دادهها را برای او غیرقابل استفاده کند. برخی راهکارهای پیشنهادی شامل موارد زیر میشوند:
-
رمزنگاری پایگاه دادهها
-
استفاده از HTTPS برای ارتباطات وب
-
استفاده از VPN برای ارتباطات خارجی
-
رمزنگاری ایمیلها با ابزارهایی مانند GPG یا S/MIME
5. نصب و بروزرسانی نرمافزارهای ضد ویروس و ضدبدافزار
نرمافزارهای امنیتی باید روی تمامی دستگاهها نصب باشند، اما فقط نصب کافی نیست. این نرمافزارها باید:
-
مرتب بهروزرسانی شوند
-
به صورت Real-Time فعالیت کنند
-
قابلیت شناسایی و حذف ویروسها، تروجانها، اسپایویرها، روتکیتها و دیگر تهدیدات را داشته باشند
استفاده از آنتی ویروس مرکزی (Enterprise Antivirus) برای کنترل یکپارچه سیستمهای شرکت توصیه میشود.
6. پایش و نظارت دائمی بر ترافیک شبکه
نظارت مداوم بر ترافیک شبکه با استفاده از ابزارهای SIEM یا NIDS/NIPS میتواند تهدیدات احتمالی را در لحظه شناسایی کند. تحلیل رفتار کاربران، بررسی لاگها و تشخیص ناهنجاریها نقش مهمی در کشف تهدیدات پنهان دارد. از ابزارهای پیشنهادی در این زمینه، میتوان به موارد زیر اشاره کرد:
-
Wireshark برای تحلیل بستههای شبکه
-
Snort برای تشخیص نفوذ
-
Graylog یا Splunk برای جمع آوری و تحلیل لاگها
7. آموزش کارکنان در زمینه امنیت سایبری
انسان ضعیفترین حلقه در زنجیره امنیتی است. خطاهای انسانی مانند باز کردن یک ایمیل فیشینگ یا استفاده از رمز عبور ساده، میتواند امنیت شبکه را تهدید کند. از جمله راهکارهایی که میتوان در این زمینه پیشنهاد داد، به موارد زیر میتوان اشاره کرد:
-
برگزاری دورههای آموزشی امنیت اطلاعات
-
اجرای سناریوهای تست فیشینگ
-
ابلاغ سیاستهای امنیتی به زبان ساده و قابل فهم برای همه کارکنان
8. استفاده از شبکه خصوصی مجازی (VPN) برای دسترسی از راه دور
با توجه به قابلیت دورکاری برای کسب و کارهای مختلف، اتصال کارکنان به شبکه داخلی بدون استفاده از VPN بسیار خطرناک است. VPN ترافیک را رمزنگاری کرده و ارتباط ایمن بین کارمند و شبکه برقرار میکند. در زمینه پیادهسازی VPN باید به چند نکته مهم توجه نمایید:
-
استفاده از پروتکلهای امن مانند OpenVPN یا IKEv2
-
محدودسازی دسترسی VPN به منابع مشخص
-
فعالسازی احراز هویت دومرحلهای (2FA)
9. پشتیبانگیری منظم و امن از دادهها
نداشتن نسخه پشتیبان میتواند در صورت بروز حملات باجافزاری یا خرابی سیستمها ،به فاجعه منتهی شود. پشتیبانگیری باید به صورت منظم، خودکار، نسخهبندی شده و تست شده باشد. راهکارهای پیشنهادی در این زمینه، شامل موارد زیر میشوند:
-
ذخیرهسازی نسخه پشتیبان در مکان جداگانه (Cloud یا Offsite)
-
رمزنگاری نسخههای پشتیبان
-
تست بازیابی اطلاعات به صورت دورهای
10. ارزیابی امنیتی منظم و تست نفوذ
هیچ سیستم امنیتی بدون ارزیابی منظم و آزمایش مداوم کامل نیست. با انجام تستهای نفوذ (Penetration Test) و ارزیابی آسیبپذیریها (Vulnerability Assessment) میتوان نقاط ضعف را قبل از اینکه مورد سواستفاده قرار گیرند شناسایی و رفع کرد. روشهایی که برای این کار استفاده میشوند، شامل موارد زیر میباشند:
-
استفاده از ابزارهایی مانند Nessus ،Metasploit ،OpenVAS
-
استفاده از شرکتهای متخصص در تست امنیت
-
تهیه گزارش و پیادهسازی برنامه اصلاحی
امنیت شبکه داخلی شرکت خود را به کدام مجموعه بسپاریم؟
اجرای اصولی امنیت در شبکه داخلی، به دانش تخصصی، تجربه و استفاده از تجهیزات و ابزارهای روش دنیا نیاز دارد. بنابراین بهترین راه برای تضمین امنیت پایدار شبکه، همکاری با یک شرکت معتبر و متخصص در زمینه امنیت سایبری و زیرساختهای شبکه است. یکی از معتبرترین شرکتها در این زمینه، رامون نت است که با داشتن سالها تجربه در حوزه امنیت شبکه، خدمات متنوعی به مشتریان خود ارائه میدهد. بنابراین اگر مجموعه شما در تهران است، میتوانید برای استفاده از خدمات پشتیبانی شبکه تهران با رامون نت تماس بگیرید.
با سپردن امنیت شبکه خود به متخصصان این حوزه، میتوانید با اطمینان از تداوم فعالیتهای سازمانی و حفاظت از اطلاعات حساس شرکت، تمرکز خود را بر رشد کسب و کار خود بگذارید. برای کسب اطلاعات بیشتر در این زمینه، با شمارههای درج شده در سایت تماس گرفته و با کارشناسان ما در ارتباط باشید.