
اگر تماسهای تلفنی کسب و کار شما مدام دچار قطعی، تاخیر یا افت کیفیت میشود، وقت آن رسیده است که سراغ یک سیستم حرفهای بروید؛ جایی که هم هزینهها کاهش پیدا میکند و هم کنترل کاملی روی ارتباطات داشته باشید.
راه اندازی ویپ با میکروتیک یکی از قابل اعتمادترین روشها برای داشتن تماسهایی پایدار، سریع و امن است. میکروتیک با قابلیتهای قدرتمند در مدیریت ترافیک، فایروال و QoS، دقیقا همان زیرساختی را فراهم میکند که یک سیستم تلفنی مبتنی بر VoIP برای عملکرد بینقص به آن نیاز دارد.
در این مطلب ما قدم به قدم توضیح میدهیم چطور میتوان با استفاده از روترهای میکروتیک، یک سیستم voip حرفهای، امن و بدون اختلال ساخت تا تجربه تماسهایت همیشه شفاف و قابلاعتماد باشد. برای کسب اطلاعات بیشتر، تنها کافی است تا انتهای این مطلب با ما همراه باشید.
آیا به خدمات نصب و راه اندازی سیستم ویپ نیاز دارید؟
راهاندازی سیستم ویپ (VoIP) برای کسبوکارها ضروری است، زیرا علاوه بر کاهش چشمگیر هزینههای تماس، امکان برقراری ارتباط حرفهای، یکپارچه و بدون محدودیت مکانی را فراهم میسازد. برای مشاوره و دریافت خدمات فوری، همین الان اقدام کنید!
سیستم ویپ چیست و چرا از میکروتیک برای راهاندازی آن استفاده میشود؟
ویپ (VoIP) در واقع مخفف Voice over IP میباشد که به معنای انتقال صدا از طریق بستر شبکه و اینترنت است. در این سیستم، تماسهای تلفنی به شکل داده روی شبکه منتقل میشوند؛ بنابراین به جای استفاده از خطوط تلفن سنتی، همه ارتباطات از طریق اینترنت، مودم و تجهیزات شبکه انجام میگیرد. نتیجه؟ تماسهای ارزانتر، کیفیت بهتر، امکانات حرفهای و مدیریت یکپارچه تماسها برای کسب و کارها. اما چرا میکروتیک انتخاب مناسبی برای راهاندازی ویپ است؟
در سیستمهای ویپ، میکروتیک نقش روتر و کنترلکننده ترافیک صوتی را بر عهده دارد. این یعنی میکروتیک کمک میکند تماسهای اینترنتی بدون نویز، قطعی یا تأخیر برقرار شوند.
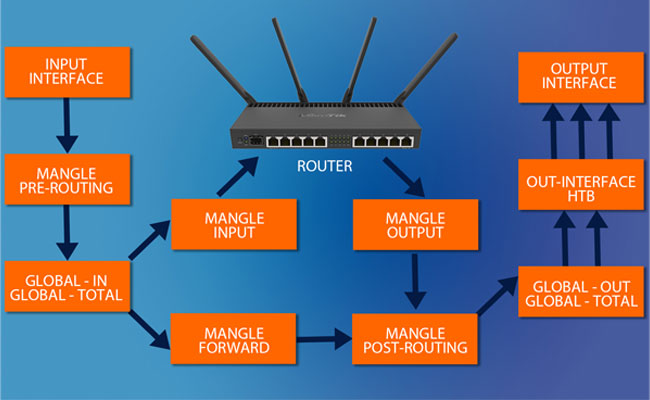
با استفاده از قابلیتهایی مثل QoS، صفبندی هوشمند، مدیریت پهنای باند، فایروال و NAT، میکروتیک مسیر عبور بستههای صوتی را بهینه کرده و از تداخل آنها با ترافیک عادی شبکه جلوگیری میکند.
میکروتیک به خاطر امکانات قدرتمند شبکهای و قیمت مناسب، یکی از بهترین تجهیزات برای راه اندازی VoIP و مدیریت آن در سازمانهاست. استفاده از روتر میکروتیک باعث میشود تماسها پایدار، بدون تاخیر و ایمن روی شبکه منتقل شوند. از مهمترین دلایل استفاده از میکروتیک در راهاندازی ویپ میتوان به موارد زیر اشاره کرد:
- کنترل کامل ترافیک ویپ: میتوانید تماسها را نسبت به اینترنت و سایر ترافیکها اولویتبندی کنید تا کیفیت مکالمه حتی در اوج مصرف اینترنت کاهش پیدا نکند
- پشتیبانی از QoS پیشرفته: برای جلوگیری از تاخیر، اکو و قطعووصلی تماسها
- فایروال قدرتمند و امنیت بالا: جلوگیری از حملات SIP، هک داخلیها و سوءاستفاده از خطوط تلفن
- NAT و Routing دقیق: باعث میشود داخلیها بدون مشکل رجیستر شوند و صدا یکطرفه نشود
- قیمت مناسب و قابلیت اطمینان بالا: در مقایسه با تجهیزات سیسکو و دیگر برندها، صرفهجویی بالایی دارد
بهطور خلاصه، ویپ یک سیستم تلفنی مدرن است و میکروتیک ابزاری است که باعث میشود این سیستم با بالاترین کیفیت، پایداری و امنیت در شبکه شما اجرا شود.
بررسی پیشنیازهای راهاندازی ویپ با میکروتیک
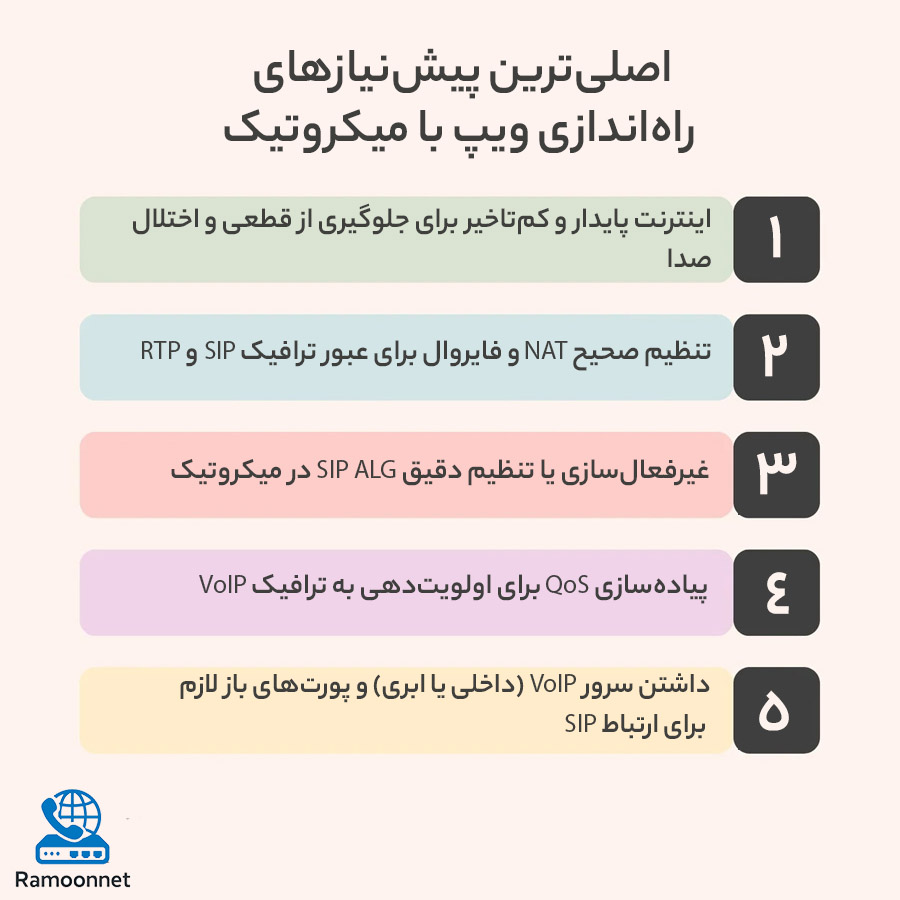
پیش از اینکه سراغ تنظیمات میکروتیک برای ویپ بروید، باید زیرساخت شبکه به درستی آماده شده باشد. هرچقدر این پیشنیازها دقیقتر رعایت شوند، در ادامه راهاندازی سیستم ویپ بدون مشکل، قطعی یا یکطرفه شدن صدا انجام خواهد شد. مهمترین پیشنیازهای اجرای VoIP روی روترهای میکروتیک شامل موارد زیر میشوند:
- داشتن یک سرور ویپ پایدار (مانند FreePBX، Issabel یا 3CX): برای راهاندازی ویپ، باید یک سرور مرکزی داشته باشید که داخلیها، مسیر تماسها، ضبط مکالمات و… را مدیریت کند. این سرور میتواند داخل سازمان (Local) یا روی اینترنت (Hosted) باشد.
- استفاده از روتر میکروتیک با RouterOS بهروز: نسخههای جدیدتر RouterOS عملکرد بهتری در NAT، فایروال و QoS دارند و از مشکلات رایج SIP جلوگیری میکنند. بنابراین آپدیت بودن روتر اهمیت زیادی دارد.
- اینترنت و شبکه داخلی پایدار: ثبات سرعت و پینگ پایین برای تماسهای VoIP ضروری است. نوسان اینترنت، قطعی یا تداخل شبکه باعث تاخیر، نویز یا قطع مکالمه میشود.
- اختصاص IP مناسب برای تجهیزات ویپ: داشتن IP ثابت برای موارد زیر ضروری است و این کار از بروز مشکلات رجیستر نشدن داخلیها جلوگیری میکند:
- سرور ویپ
- تلفنهای IP
- گیتویها
- روتر میکروتیک
- آشنایی با پورتهای SIP و RTP: برای عملکرد صحیح ویپ باید پورتهای زیر از طریق میکروتیک مدیریت شوند که تنظیمات این پورتها باید در NAT و فایروال باشند:
- SIP: پورت 5060 یا در برخی سیستمها 5061
- RTP: بازه پورت 10000 تا 20000 یا بسته به تنظیمات سرور
- تنظیم QoS برای مدیریت پهنای باند: اگر شبکه شلوغ باشد، تماسها دچار تاخیر میشوند. با کمک QoS در میکروتیک باید ترافیک ویپ نسبت به سایر ترافیکها اولویت بالاتر داشته باشد.
- تنظیمات فایروال و امنیت شبکه برای جلوگیری از حملات SIP و تلاشهای رجیستر جعلی، باید دسترسیها محدود شود، IPهای ناشناس بلاک شوند و اجازه ارتباط فقط برای تجهیزات مجاز صادر شود.
- کابلکشی و سوئیچهای مناسب شبکه: سوئیچهای بیکیفیت یا شبکهای که Loop دارد، کیفیت تماس را بهشدت تحت تاثیر قرار میدهد. در زیرساخت ویپ، کیفیت کابل شبکه و سوئیچها اهمیت زیادی دارد.
برای راهاندازی ویپ با میکروتیک از چه پروتکلهایی استفاده میشود؟
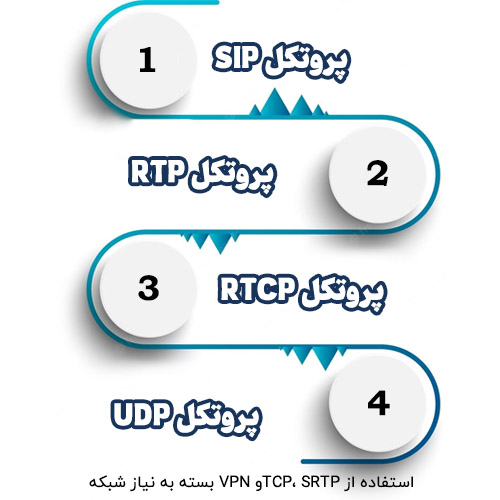
برای اینکه سیستم ویپ روی شبکه بهدرستی کار کند، چند پروتکل اصلی در پشتصحنه وظیفه برقراری تماس، انتقال صدا و مدیریت ارتباطها را بر عهده دارند. روترهای میکروتیک نیز بهطور کامل از این پروتکلها پشتیبانی میکنند و امکان مدیریت حرفهای آنها را فراهم میسازند. مهمترین پروتکلهای مورد استفاده در VoIP شامل موارد زیر میشوند:
1. پروتکل SIP (Session Initiation Protocol)
SIP رایجترین و مهمترین پروتکل در ویپ است. این پروتکل وظیفه برقراری، مدیریت و پایان دادن تماسها را بر عهده دارد. از کارکردهای اصلی SIP میتوان به موارد زیر اشاره کرد:
- رجیستر کردن داخلیها
- شروع و پایان تماس
- مدیریت سیگنالینگ
- مسیردهی تماسها
در میکروتیک باید پورت SIP (معمولا 5060) به درستی در NAT و فایروال تنظیم شود تا مشکل یکطرفه شدن صدا یا عدم رجیستر رخ ندهد.
2. پروتکل RTP (Real-Time Transport Protocol)
RTP پروتکلی است که صدای واقعی تماس در آن منتقل میشود. بعد از اینکه SIP تماس را برقرار کرد، RTP مسئول جابهجایی بستههای صوتی میشود. ویژگیهای مهم RTP شامل موارد زیر میشوند:
- انتقال بلادرنگ صدا
- حساس به پینگ و تأخیر
- نیازمند QoS برای جلوگیری از افت کیفیت تماس
پورتهای RTP معمولا یک بازه (مثل 10000–20000) هستند که باید در میکروتیک مدیریت شوند.
3. پروتکل RTCP (Real-Time Control Protocol)
RTCP مکمل RTP است و کیفیت تماس را کنترل میکند. این پروتکل اطلاعاتی مانند:
- تاخیر
- Packet Loss
- Jitter
را گزارش میدهد تا سرور بتواند کیفیت تماس را مدیریت کند.
4. پروتکل UDP
اگرچه UDP یک پروتکل ویپ محسوب نمیشود، اما پایه اصلی انتقال SIP و RTP است.
ویژگیهای UDP شامل موارد زیر میشوند:
- سرعت بالا
- بدون نیاز به ایجاد Connection
- مناسب برای تماسهای بلادرنگ
به همین دلیل اکثر سرویسهای ویپ از UDP استفاده میکنند و در میکروتیک لازم است پورتهای UDP بهدرستی مدیریت شوند.
5. پروتکلهای کمکی دیگر (در سناریوهای خاص)
بسته به ساختار شبکه، ممکن است از پروتکلهای زیر نیز استفاده شود:
- TCP برای SIP-TLS (در صورت رمزنگاری ارتباط)
- SRTP برای رمزگذاری رسانه صوتی
- VPN (مثل L2TP یا IPsec) جهت اتصال شعب یا برقراری تماس امن
نحوه انجام تنظیمات اولیه روتر میکروتیک برای ویپ
برای اینکه سیستم ویپ بدون مشکل روی شبکه شما کار کند، لازم است تنظیمات پایه روی روتر میکروتیک به درستی انجام شود. این تنظیمات همان زیرساخت اصلی است که باعث میشود داخلیها رجیستر شوند، صدا یکطرفه نشود و تماسها کیفیت بالایی داشته باشند. مراحل اصلی نصب و راهاندازی سیستم ویپ با میکروتیک شامل موارد زیر میشوند:
1. مرحله اول؛ تنظیم آدرس IP و Gateway روی میکروتیک
در اولین مرحله باید روتر دارای IP صحیح و مشخص باشد. نمونه تنظیم این مرحله:
- IP روی اینترفیس LAN:
- 192.168.1.1/24
- Gateway اینترنت:
- 192.168.1.254
این کار پایه شبکه ویپ را آماده میکند.
2. مرحله دوم؛ ساخت Bridge برای شبکه داخلی (در صورت نیاز)
اگر چندین پورت قرار است نقش شبکه داخلی را داشته باشند، آنها را در قالب یک Bridge تجمیع کنید. این کار باعث سادهسازی مدیریت شبکه و عملکرد بهتر داخلیها میشود.
3. مرحله سوم؛ تنظیم NAT برای دسترسی سرور ویپ به اینترنت
برای اینکه داخلیها رجیستر شوند و سرور ویپ به اینترنت دسترسی داشته باشد، باید یک قانون NAT ایجاد شود:
- مخفیسازی IPهای داخلی (Masquerade)
- ایجاد Port Forward برای SIP و RTP (در مراحل بعد)
اگر NAT بهدرستی تنظیم نشود، تماسها یکطرفه خواهند شد.
4. مرحله چهارم؛ تنظیم DNS مناسب روی روتر
برای اینکه سرور ویپ یا داخلیها بتوانند دامنههای SIP خارجی را Resolve کنند، باید DNSهای معتبر در میکروتیک تنظیم شوند (مثل 8.8.8.8 یا DNS شرکت).
5. مرحله پنجم؛ اختصاص IP ثابت به سرور ویپ و تلفنهای IP
IPهای دینامیک باعث مشکل در رجیستر داخلیها و اختلال تماس میشوند. به همین دلیل:
- سرور ویپ باید IP ثابت داشته باشد
- تلفنهای IP یا Softphoneها ترجیحا باید IP ثابت یا رزرو DHCP داشته باشند
6. مرحله ششم؛ آمادهسازی فایروال برای جلوگیری از حملات SIP
در ابتداییترین سطح، باید Portهای غیرضروری بسته شوند و دسترسی فقط برای زیر شبکه داخلی مجاز باشد. این کار امنیت اولیه سیستم ویپ را تضمین میکند.
7. مرحله هفتم؛ تنظیم QoS برای اولویتدهی به تماسها
کیفیت تماس VoIP بهشدت به تاخیر و پکتلاس حساس است. در تنظیمات اولیه، بهتر است یک Simple Queue یا Queue Tree بسازید تا:
- تماسها اولویت بالاتر داشته باشند
- ترافیک دانلود/آپلود زیاد باعث افت کیفیت تماس نشود
8. مرحله هشتم؛ تست اولیه ارتباط داخلیها و سرور ویپ
در نهایت باید موارد زیر بررسی شود:
- پینگ بین میکروتیک و سرور ویپ
- پینگ بین داخلیها
- رجیستر شدن SIP داخلیها
- عدم وجود Packet Loss
اگر این موارد درست باشند، میتوان به مرحله بعد یعنی تنظیم NAT، فایروال حرفهای و رفع مشکلات رایج ویپ رفت.
جهت دریافت خدمات فنی، مانیتورینگ و رفع اشکال سیستم ویپ، به صفحه پشتیبانی VoIP مراجعه کنید.
تنظیمات NAT و Port Forwarding برای عملکرد صحیح ویپ چگونه است؟
برای اینکه سرور ویپ بدون مشکل با اینترنت و داخلیها ارتباط برقرار کند، لازم است در روتر میکروتیک چند قانون NAT و Port Forwarding بهدرستی تنظیم شود. این قوانین مشخص میکنند کدام پورتها و پروتکلها باید به سرور ویپ هدایت شوند و ارتباط دو طرفه صدا با کمترین تاخیر انجام شود. این فرایند شامل مراحل زیر میشود:
1. فعالسازی قانون اصلی NAT (Masquerade)
این قانون باعث میشود تمام دستگاههای شبکه داخلی، از جمله سرور ویپ و تلفنها، از طریق IP عمومی اینترنت را استفاده کنند. قانون پیشنهادی در این بخش شامل موارد زیر میشوند:
- Chain: srcnat
- Out. Interface: اینترفیس اینترنت
- Action: masquerade
بدون این قانون، سرور ویپ ارتباط خروجی پایدار نخواهد داشت.
2. Port Forward کردن پورت SIP به سمت سرور ویپ
پروتکل SIP (پورت 5060 یا 5061) مسئول برقراری و مدیریت تماسهاست. برای اینکه داخلیهای خارج از شرکت بتوانند رجیستر شوند، باید این پورت را به سمت IP سرور ویپ هدایت کنید. قانون نمونه در این مرحله:
- Chain: dstnat
- Protocol: udp
- Dst. Port: 5060
- Action: dst-nat
- To Address: IP داخلی سرور ویپ
- To Port: 5060
3. Port Forward کردن پورتهای RTP (صدا)
RTP پورت رسانه صوتی است. اگر این پورتها درست هدایت نشوند، صدا یکطرفه یا قطع میشود. پورتهای رایج در این فرایند شامل 10000-20000 (بسته به تنظیمات FreePBX یا Issabel ممکن است متفاوت باشد) میباشند. قانون پیشنهادی این فرایند:
- Chain: dstnat
- Protocol: udp
- Dst. Port: 10000-20000
- Action: dst-nat
- To Address: IP سرور ویپ
4. ساخت قانون NAT برای عبور صحیح SIP و جلوگیری از یکطرفه شدن صدا
این بخش بسیار مهم است و قانون زیر کمک میکند بستههای مربوط به ویپ تغییر نکنند:
- Chain: srcnat
- Protocol: udp
- Src. Address: IP سرور ویپ
- Dst. Port: 5060 یا بازه RTP
- Action: accept
این قانون مانع تغییر پورت و IP در زمان عبور از NAT میشود.
5. تنظیم External IP برای NAT Helper میکروتیک (در سناریوهای خاص)
در بعضی موارد باید IP عمومی روی NAT Helper تعریف شود تا بستههای صوتی بدون مشکل ترجمه شوند:
RouterOS → IP → Firewall → Service Ports → SIP → External IP
این مرحله مشکل "صدا یکطرفه" را در بسیاری از شبکهها حل میکند.
6. محدود کردن دسترسی برای امنیت بیشتر (اختیاری اما مهم)
برای جلوگیری از حملات SIP، پیشنهاد میشود دسترسی فقط برای IPهای مشخص باز شود. به عنوان مثال:
- ایجاد Address List از IPهای مجاز
- Port Forward فقط برای آنها فعال شود
- بلاک کردن کشورهای ناشناس (چین، روسیه، آمریکا)
7. تست پس از تنظیم NAT و Port Forwarding
بعد از اعمال قوانین، باید موارد زیر بررسی شوند:
- داخلیها بدون قطع و وصلی رجیستر شوند
- تماسها قطع نشوند
- صدا دوطرفه باشد
- Packet Loss وجود نداشته باشد
- تست تماس از خارج شبکه (روی موبایل اینترنت) انجام شود
ایجاد فایروال مناسب برای امنیت ویپ روی میکروتیک
سیستمهای ویپ معمولا در معرض حملات متداولی مانند رجیستر جعلی، تلاش برای حدس رمز داخلیها، سوءاستفاده از پورت 5060 و ارسال پکتهای مخرب SIP هستند. برای همین، پیادهسازی یک فایروال اصولی روی میکروتیک ضروری است تا از سرور ویپ و هزینههای تلفنی محافظت شود. هدف فایروال ویپ این است که:
- فقط کاربران مجاز بتوانند به سرور ویپ وصل شوند
- حملات SIP شناسایی و بلاک شوند
- از تلاشهای پیوسته برای هک داخلیها جلوگیری شود
- کیفیت تماس تحت تاثیر پکتهای مشکوک قرار نگیرد
در ادامه مهمترین تنظیماتی که باید در فایروال میکروتیک اعمال شود را توضیح میدهم:
1. محدود کردن دسترسی به پورتهای SIP و RTP
پورتهای ویپ جزو هدفهای اصلی هکرها هستند. برای امنیت بالاتر:
- پورت 5060 را فقط برای آیپیهای مجاز یا محدودههای مشخص باز کنید
- در صورت امکان از یک پورت غیرمعمول برای SIP استفاده کنید
- پورتهای RTP فقط باید به سمت سرور ویپ هدایت شوند، نه کل شبکه
- این کار بیش از 80% حملات SIP را خنثی میکند.
2. مسدود کردن کشورها یا آیپیهای ناشناس (Geo Blocking)
اگر کسب و کار شما داخلی است و تماس خارجی ندارید، نیاز به دسترسی آیپیهای خارجی نیست. میتوانید:
- کشورهای پر حمله (چین، روسیه، برزیل، آمریکا و …) را بلاک کنید
- دسترسی فقط برای ایران یا آیپیهای مجاز باز بماند
این کار حجم پکتهای مخرب را بهشدت کاهش میدهد.
3. ساخت Rule برای جلوگیری از حملات Brute Force به SIP
بسیاری از هکرها با ارسال درخواستهای متعدد روی پورت 5060 تلاش میکنند رمز داخلیها را حدس بزنند. راهحل این مشکل شامل موارد زیر میشود:
- ساخت Address List برای آیپیهایی که بیش از حد درخواست میفرستند
- بلاک کردن این آیپیها برای مدت مشخص (به عنوان مثال 24 ساعت)
این روش رفتار مشابه Fail2Ban را ایجاد میکند.
4. جلوگیری از عبور پکتهای SIP مخرب (Drop FastTrack برای ویپ)
FastTrack با وجود اینکه سرعت شبکه را بالا میبرد، برای ویپ مناسب نیست. پکتهای SIP و RTP نباید FastTrack شوند، چون ممکن است:
- کیفیت تماس افت کند
- فایروال برخی پکتها را بررسی نکند
- امنیت ویپ کاهش پیدا کند
پس باید یک Rule برای استثنا کردن ترافیک SIP/RTP از FastTrack ساخته شود.
5. اجازه عبور ترافیک فقط برای سرور ویپ و داخلیهای مجاز
به جای اینکه کل اینترنت به پورتهای ویپ دسترسی داشته باشد، بهتر است یک فهرست امن تعریف شود. به عنوان مثال:
- آیپی شعب شرکت
- تلفنهای IP
- سرور ویپ
- اپراتورهای SIP ترانک معتبر ایران
این کار باعث کاهش خطرات حمله و پکتهای غیرضروری میشود.
6. فعالسازی قوانین Drop برای پورتهای غیرضروری
اگر پورتهایی روی روتر استفاده نمیشود، آنها را کاملا مسدود کنید. هر پورت باز یعنی یک نقطه ورودی بالقوه برای حمله. برای مثال:
- Drop روی پورت 23 (Telnet)
- Drop روی پورتهای قدیمی یا تست
- Drop روی پروتکلهای بدون استفاده
7. فعال کردن Connection Tracking و Logging برای بررسی حملات
با فعالسازی لاگ در میکروتیک، میتوان حملات SIP و تلاشهای مشکوک را مانیتور کرد. این کار کمک میکند:
- رفتار هکرها دیده شود
- آیپیهای تکراری بلاک شوند
- پورتهای مورد حمله تقویت شوند
8. استفاده از VPN برای ارتباط داخلیهای خارج از شرکت
اگر کارمندان بیرون از شرکت نیاز به اتصال به سیستم ویپ دارند، توصیه میشود که بهجای باز گذاشتن پورت 5060، یک VPN امن مثل L2TP/IPsec راهاندازی کنید. در این روش داخلیها پس از اتصال VPN، انگار داخل شبکه شرکت هستند.
مشکلات رایج ویپ در میکروتیک شامل چه مواردی میشوند و چگونه میتوان آنها را رفع نمود؟
راهاندازی ویپ روی میکروتیک اگرچه مزایای زیادی دارد، اما در صورت تنظیمات نادرست NAT، فایروال یا QoS ممکن است مشکلاتی در تماسها یا رجیستر داخلیها ایجاد شود. در ادامه رایجترین مشکلات VoIP روی میکروتیک را به همراه روش رفع هرکدام بررسی میکنیم.
1. یکطرفه شدن صدا (One-Way Audio)
علت این مشکل میتواند Port Forward نادرست، تغییر پکتهای SIP توسط NAT، مسدود بودن پورتهای RTP و یا فعال بودن FastTrack روی ترافیک ویپ باشد. راهحل این مشکلات شامل موارد زیر میشوند:
- باز کردن دقیق پورتهای RTP و هدایت آنها به سرور VoIP
- ایجاد Rule برای جلوگیری از تغییر پکتهای SIP
- حذف ترافیک SIP/RTP از FastTrack
- غیرفعالکردن SIP Helper در میکروتیک (در بسیاری از سناریوها مشکل را حل میکند)
2. رجیستر نشدن داخلیها (خارج شبکه یا داخل شبکه)
علت این مشکل میتواند NAT درست پیکربندی نشده، پورت 5060 محدود یا بسته شده، مسدود شدن آیپی کاربر توسط فایروال و یا تنظیم نبودن DNS باشد که برای رفع این مشکلات میتوان به موارد زیر اشاره کرد:
- بررسی Port Forward پورت 5060
- ساخت NAT مناسب و جلوگیری از دوبار NAT شدن
- بررسی Address Listهای بلاکشده
- تنظیم DNS معتبر روی میکروتیک و تلفن IP
3. قطع شدن تماس بعد از چند ثانیه
از دلایل این مشکل میتوان به عدم دریافت پاسخ Keep-Alive در SIP، بستن پورتهای RTP توسط فایروال، ترجمه اشتباه NAT هنگام شروع مکالمه یا Session Timeout نادرست اشاره کرد. برای برطرف کردن آنها باید از روشهای زیر پیروی نمایید:
- اضافه کردن Rule Accept مخصوص SIP
- افزایش مقدار UDP Session Timeout
- باز کردن بازه پورتهای RTP
- تست با غیرفعالکردن SIP ALG / Helper
4. تاخیر در مکالمه (High Latency) یا صدای رباتی
دلایل این مشکل شامل نبود QoS، اشباع شدن پهنای باند، پکتلاس در مسیر و Loop یا مشکل سختافزاری در شبکه هستند که راه حل آنها شامل موارد زیر میشود:
- فعالسازی QoS و اولویتدهی به ترافیک VoIP
- محدود کردن ترافیک دانلود/آپلود سنگین
- بررسی کابلکشی، سوئیچها و Loopهای شبکه
- مانیتور کردن پینگ به سرور ویپ
5. تماس ناخواسته (Ghost Calls) روی تلفنهای IP
علت این مشکل باز بودن پورت 5060 برای اینترنت، تلاش هکرها برای ارسال پکتهای جعلی SI و نبود فایروال مناسب است و راهحل آن شامل موارد زیر میشود:
- محدود کردن دسترسی پورت 5060 فقط برای آیپیهای مجاز
- استفاده از پورت غیرمعمول (به عنوان مثال 5080)
- بلاک کردن کشورهای ناشناس (Geo Blocking)
6. حملات SIP و تلاش برای هک داخلیها
از دلایل این اشتباه میتوان به فایروال ضعیف، لاگ نداشتن درخواستهای مشکوک و نبود محدودیت برای تعداد تلاش رجیستر اشاره کرد. راهحل برطرف کردن این اشتباه نیز شامل موارد زیر میشود:
- ساخت Address List برای آیپیهای مهاجم و Drop آنها
- فعال کردن لاگ برای ترافیک SIP
- استفاده از VPN برای ارتباط بیرونی
- بستن پورت 5060 برای کل اینترنت
7. کیفیت پایین تماس در ساعات اوج مصرف اینترنت
علت این مشکل میتواند نبود QoS، رقابت تماسها با دانلود/آپلود کاربران و یا پکتلاس و Jitter باشد که برای رفع آن میتوان از روشهای زیر استفاده نمود:
- ساخت Queue مناسب برای VoIP
- استفاده از Queue Tree برای کنترل پهنای باند
- جلوگیری از اشباع شدن لینک اینترنت
8. عدم اتصال داخلیهای بیرون از شرکت به ویپ (Remote Extensions)
دلایل این مشکل شامل پورت 5060 باز نیست، NAT درست تنظیم نشده و یا فایروالی که جلوی ارتباط را گرفته است، میباشند. راه حل آن شامل موارد زیر میشوند:
- باز کردن پورت SIP فقط برای آیپیهای مشخص
- استفاده از VPN برای اتصال امن
- بررسی dstnat و srcnat